概览
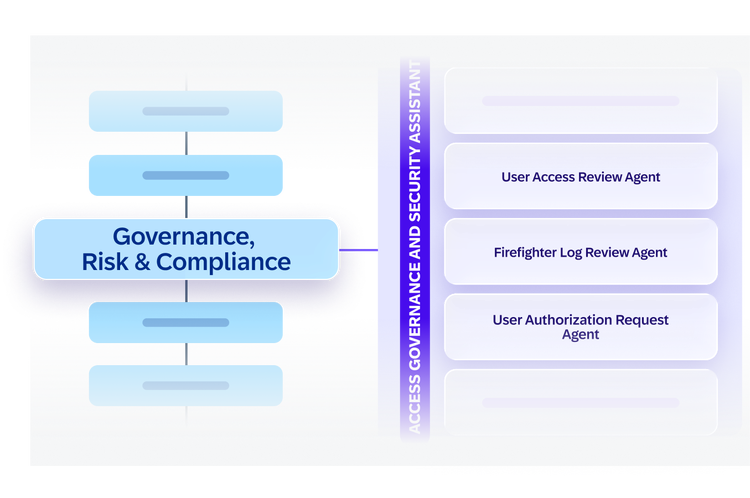
访问治理与安全助手将访问治理与安全功能整合到 SAP 系统中的每一类身份:人类用户、非人类实体以及 AI 智能体。它可以预防高风险访问,保障系统安全,及时发现威胁,并提供清晰的取证可视性,明确每项操作的执行者或执行来源,帮助团队从阶段性审计转向持续、可验证的监督。
此助手可以协助完成以下任务:
- 模拟角色和权限变更的影响
- 检测并解释职责分离冲突
- 自动化访问认证和应急用户审查
- 自动生成针对特定警报的响应手册
- 汇总相关安全警报
- 通过 AI 日志分析记录用户活动
- 按利益相关方对调查进行评分和总结
- 监控非人类及 AI 智能体的异常访问行为
此助手的用例示例:
- 迁移至 SAP S/4HANA 期间的合规角色清理
- 限时、可审计的紧急访问管理
- 在遭到利用之前发现安全弱点
- 将无关告警关联为统一调查线索
- 通过行为分析检测内部人员滥用和特权滥用行为
- 运行时监控并追溯 Joule Agents 及其他 AI 智能体的操作行为
- 面向 NIS2、DORA、SOX 和《欧盟 AI 法案》的持续审计证据
优势
从设计层面实现最小权限访问
自动化审查流程,解决职责分离冲突,并筛查 Firefighter 日志,大幅减少人工工作量。
更快速地检测和解决威胁
汇总警报、生成处置手册并提供 AI 评分的摘要,从而显著缩短分析人员的处理时间。
发现通用 SIEM 遗漏的威胁
结合原生上下文监控 SAP。发现通用 SIEM 解决方案遗漏的异常和攻击。
管控整个劳动力——人与机器
将相同的控制、检测和审计追踪扩展至 AI 智能体和服务账户。
此助手调用的智能体
使用访问治理与安全助手协调各类专用 AI 智能体,包括应用 SAP 访问与安全专业知识的 Joule Agents,以及你自定义开发的智能体。
solid-light
grey-1
blue-7
horizontal
light
blue
Firefighter 日志审查智能体
自动审查紧急访问会话,记录特权活动,确保随时满足审计要求。
manual
link-target-same
secondary
solid-light
grey-1
blue-7
horizontal
light
blue
安全威胁处理代理
汇总警报,分析人类和非人类行为,对严重程度进行评分,并生成行动手册。
manual
link-target-same
secondary
solid-light
grey-1
blue-7
horizontal
light
blue
用户访问审核智能体
标记高风险访问异常值,以开展针对性的访问审核。
manual
link-target-same
secondary
solid-light
grey-1
blue-7
horizontal
light
blue
用户权限申请处理智能体
将通俗易懂的访问需求转换为符合最小权限原则且经过 SoD 检查的请求。
manual
link-target-same
secondary
查看更多财务管理助手
defaultImageType
defaultImageSize